



Piensa antes de hacer clic: Entendiendo las estafas de ingeniería social
Octubre es el Mes de Concienciación sobre la Ciberseguridad, un recordatorio de que mantenerse seguro en línea comienza por entender cómo operan los ciberdelincuentes. Una de las tácticas de estafa más comunes es la ingeniería social, que utiliza la manipulación para acceder a información, cuentas o dinero.
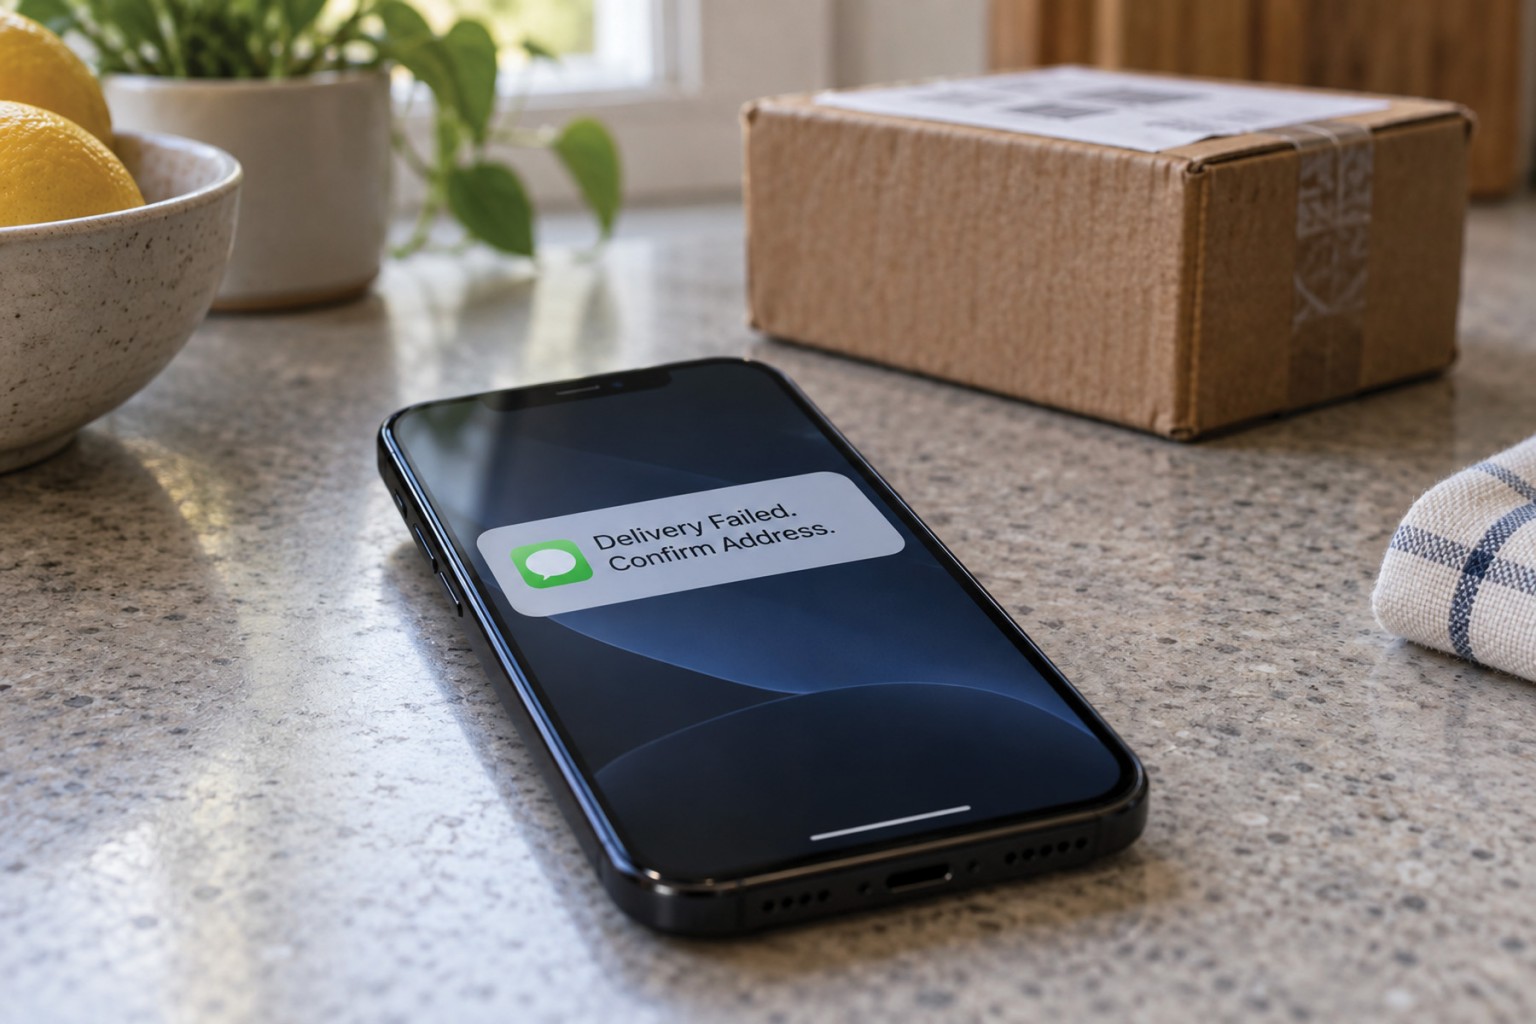
Imagina recibir un mensaje que parece provenir de tu banco diciendo que tu cuenta ha sido bloqueada. El mensaje te anima a hacer clic en un enlace inmediatamente para restaurar el acceso. En su lugar, el enlace conduce a una web falsa diseñada para capturar tu nombre de usuario, contraseña o código de autenticación.
La ingeniería social tiene éxito porque explota los instintos humanos normales —confianza, miedo, curiosidad o urgencia— para persuadirte de actuar antes de verificar una solicitud. La conciencia y la preparación pueden ayudarte a reconocer y evitar estafas de ingeniería social.
Qué hay que saber sobre la ingeniería social
Adopta muchas formas. Los ingenieros sociales pueden contactarte por correo electrónico (phishing), mensajes de texto (smishing), llamadas telefónicas (vishing), redes sociales o sitios web falsos para engañarte y que compartas información sensible o hagas clic en enlaces maliciosos. Pueden usar información pública o tácticas de suplantación para hacerse pasar por organizaciones de confianza, colegas, amigos o familiares.
Los estafadores suelen crear urgencia. Las solicitudes inesperadas que exigen acción inmediata suelen ser una señal de alerta.
El objetivo suele ser el acceso. Los ingenieros sociales pueden buscar contraseñas, información financiera, acceso a cuentas o dinero.
La anatomía de una estafa de ingeniería social
• Contacto: Recibes un correo electrónico, mensaje de texto, llamada o mensaje en redes sociales.
• Confianza: El mensaje parece provenir de una fuente confiable.
• Urgencia: Se te presiona para actuar rápido o mantener la solicitud confidencial, para que no te detengas a verificarla.
• Solicitud: Se te pide que hagas clic, compartas información, descargues software o envíes dinero.
• Compromiso: El atacante obtiene acceso a información, cuentas o fondos.
Cinco formas de protegerte
• Pausar y verificar las solicitudes inesperadas a través de una segunda fuente de confianza antes de responder.
• Ten cuidado al hacer clic en enlaces en correos electrónicos y mensajes de texto.
• Vigila la urgencia y la presión emocional.
• Protege tus cuentas con autenticación multifactor (MFA) y contraseñas fuertes.
• Mantener actualizados los dispositivos y el software.
"El Mes de Concienciación sobre la Ciberseguridad nos anima a todos a ser más intencionados con nuestros hábitos digitales", dijo Christian Winward, director de seguridad de la información de PNC Bank. "Los ataques de ingeniería social están diseñados para influir en ti y que actúes sin precaución, por lo que reforzar la seguridad de la cuenta y tomarte un momento para verificar solicitudes inesperadas puede ayudarte a proteger mejor tu información personal y financiera."
Pasos sencillos para reforzar tu seguridad
Debido a que muchos ataques de ingeniería social están diseñados para robar credenciales de acceso, MFA añade una capa extra de protección si una contraseña es comprometida. MFA puede activarse en solo unos minutos en muchas cuentas de correo electrónico, financieras, compras y redes sociales.
Si recibes una solicitud de autenticación inesperada, pausa antes de aprobarla. Tómate un momento para confirmar que la solicitud es legítima a través de una fuente confiable. Las organizaciones legítimas generalmente no te pedirán que compartas códigos de autenticación ni datos de verificación.
Ayudar a clientes y comunidades a reconocer el fraude y las amenazas de ciberseguridad forma parte del compromiso continuo de PNC con la concienciación y la educación en seguridad. Para más información sobre las mejores prácticas que ayuden a aumentar tu conciencia y preparación, visita el Centro de Seguridad y Privacidad en la página web de PNC.
Aunque las tácticas de estafa siguen evolucionando, la mayoría de los ataques de ingeniería social siguen el mismo patrón: establecer confianza, crear urgencia y fomentar acciones rápidas. Reconocer esas señales de advertencia puede ayudar a detener una estafa antes de que se pierda información o dinero. Este Mes de Concienciación sobre la Ciberseguridad, activa la MFA, revisa la configuración de seguridad de tu cuenta y acostumbra a verificar solicitudes inesperadas antes de responder. (StatePoint)
ENGLISH:
Think Before You Click: Understanding Social Engineering Scams
October is Cybersecurity Awareness Month, a reminder that staying safe online starts with understanding how cybercriminals operate. One of the most common scam tactics is social engineering, which uses manipulation to gain access to information, accounts or money.
Imagine receiving a text that appears to come from your bank claiming your account has been locked. The message urges you to click a link immediately to restore access. Instead, the link leads to a fake website designed to capture your username, password or authentication code.
Social engineering succeeds because it exploits normal human instincts -- trust, fear, curiosity or urgency -- to persuade you to act before verifying a request. Awareness and preparedness can help you recognize and avoid social engineering scams.
What to Know About Social Engineering
It takes many forms. Social engineers may contact you via email (phishing), texts (smishing), phone calls (vishing), social media or fake websites to trick you into sharing sensitive information or clicking malicious links. They may use publicly available information or impersonation tactics to pose as trusted organizations, colleagues, friends or family members.
Scammers often create urgency. Unexpected requests that demand immediate action are often a warning sign.
The goal is often access. Social engineers may seek passwords, financial information, account access or money.
The Anatomy of a Social Engineering Scam
• Contact: You receive an email, text, call or social media message.
• Trust: The message appears to come from a trusted source.
• Urgency: You’re pressured to act quickly or keep the request confidential, so you don’t stop to verify it.
• Request: You’re asked to click, share information, download software or send money.
• Compromise: The attacker gains access to information, accounts or funds.
Five Ways to Protect Yourself
• Pause and verify unexpected requests through a trusted second source before responding.
• Be cautious when clicking links in emails and texts.
• Watch for urgency and emotional pressure.
• Protect your accounts with multi-factor authentication (MFA) and strong passwords.
• Keep devices and software updated.
“Cybersecurity Awareness Month encourages all of us to be more intentional about our digital habits,” said Christian Winward, chief information security officer at PNC Bank. “Social engineering attacks are designed to influence you into acting without caution, so strengthening account security and taking a moment to verify unexpected requests can help you better protect your personal and financial information.”
Simple Steps to Strengthen Your Security
Because many social engineering attacks are designed to steal login credentials, MFA adds an extra layer of protection if a password is compromised. MFA can be enabled in just a few minutes on many email, financial, shopping and social media accounts.
If you receive an unexpected authentication request, pause before approving it. Take a moment to confirm the request is legitimate through a trusted source. Legitimate organizations generally will not ask you to share authentication codes or verification details.
Helping customers and communities recognize fraud and cybersecurity threats is part of PNC’s ongoing commitment to security awareness and education. For more information on best practices to help increase your awareness and preparedness, visit the Security & Privacy Center on PNC’s website.
While scam tactics continue to evolve, most social engineering attacks follow the same pattern: establish trust, create urgency and encourage quick action. Recognizing those warning signs can help stop a scam before information or money is lost. This Cybersecurity Awareness Month, enable MFA, review your account security settings and build the habit of verifying unexpected requests before responding. (StatePoint)
Comentar
Los campos obligatorios estan marcados con *



Comentar con Facebook